
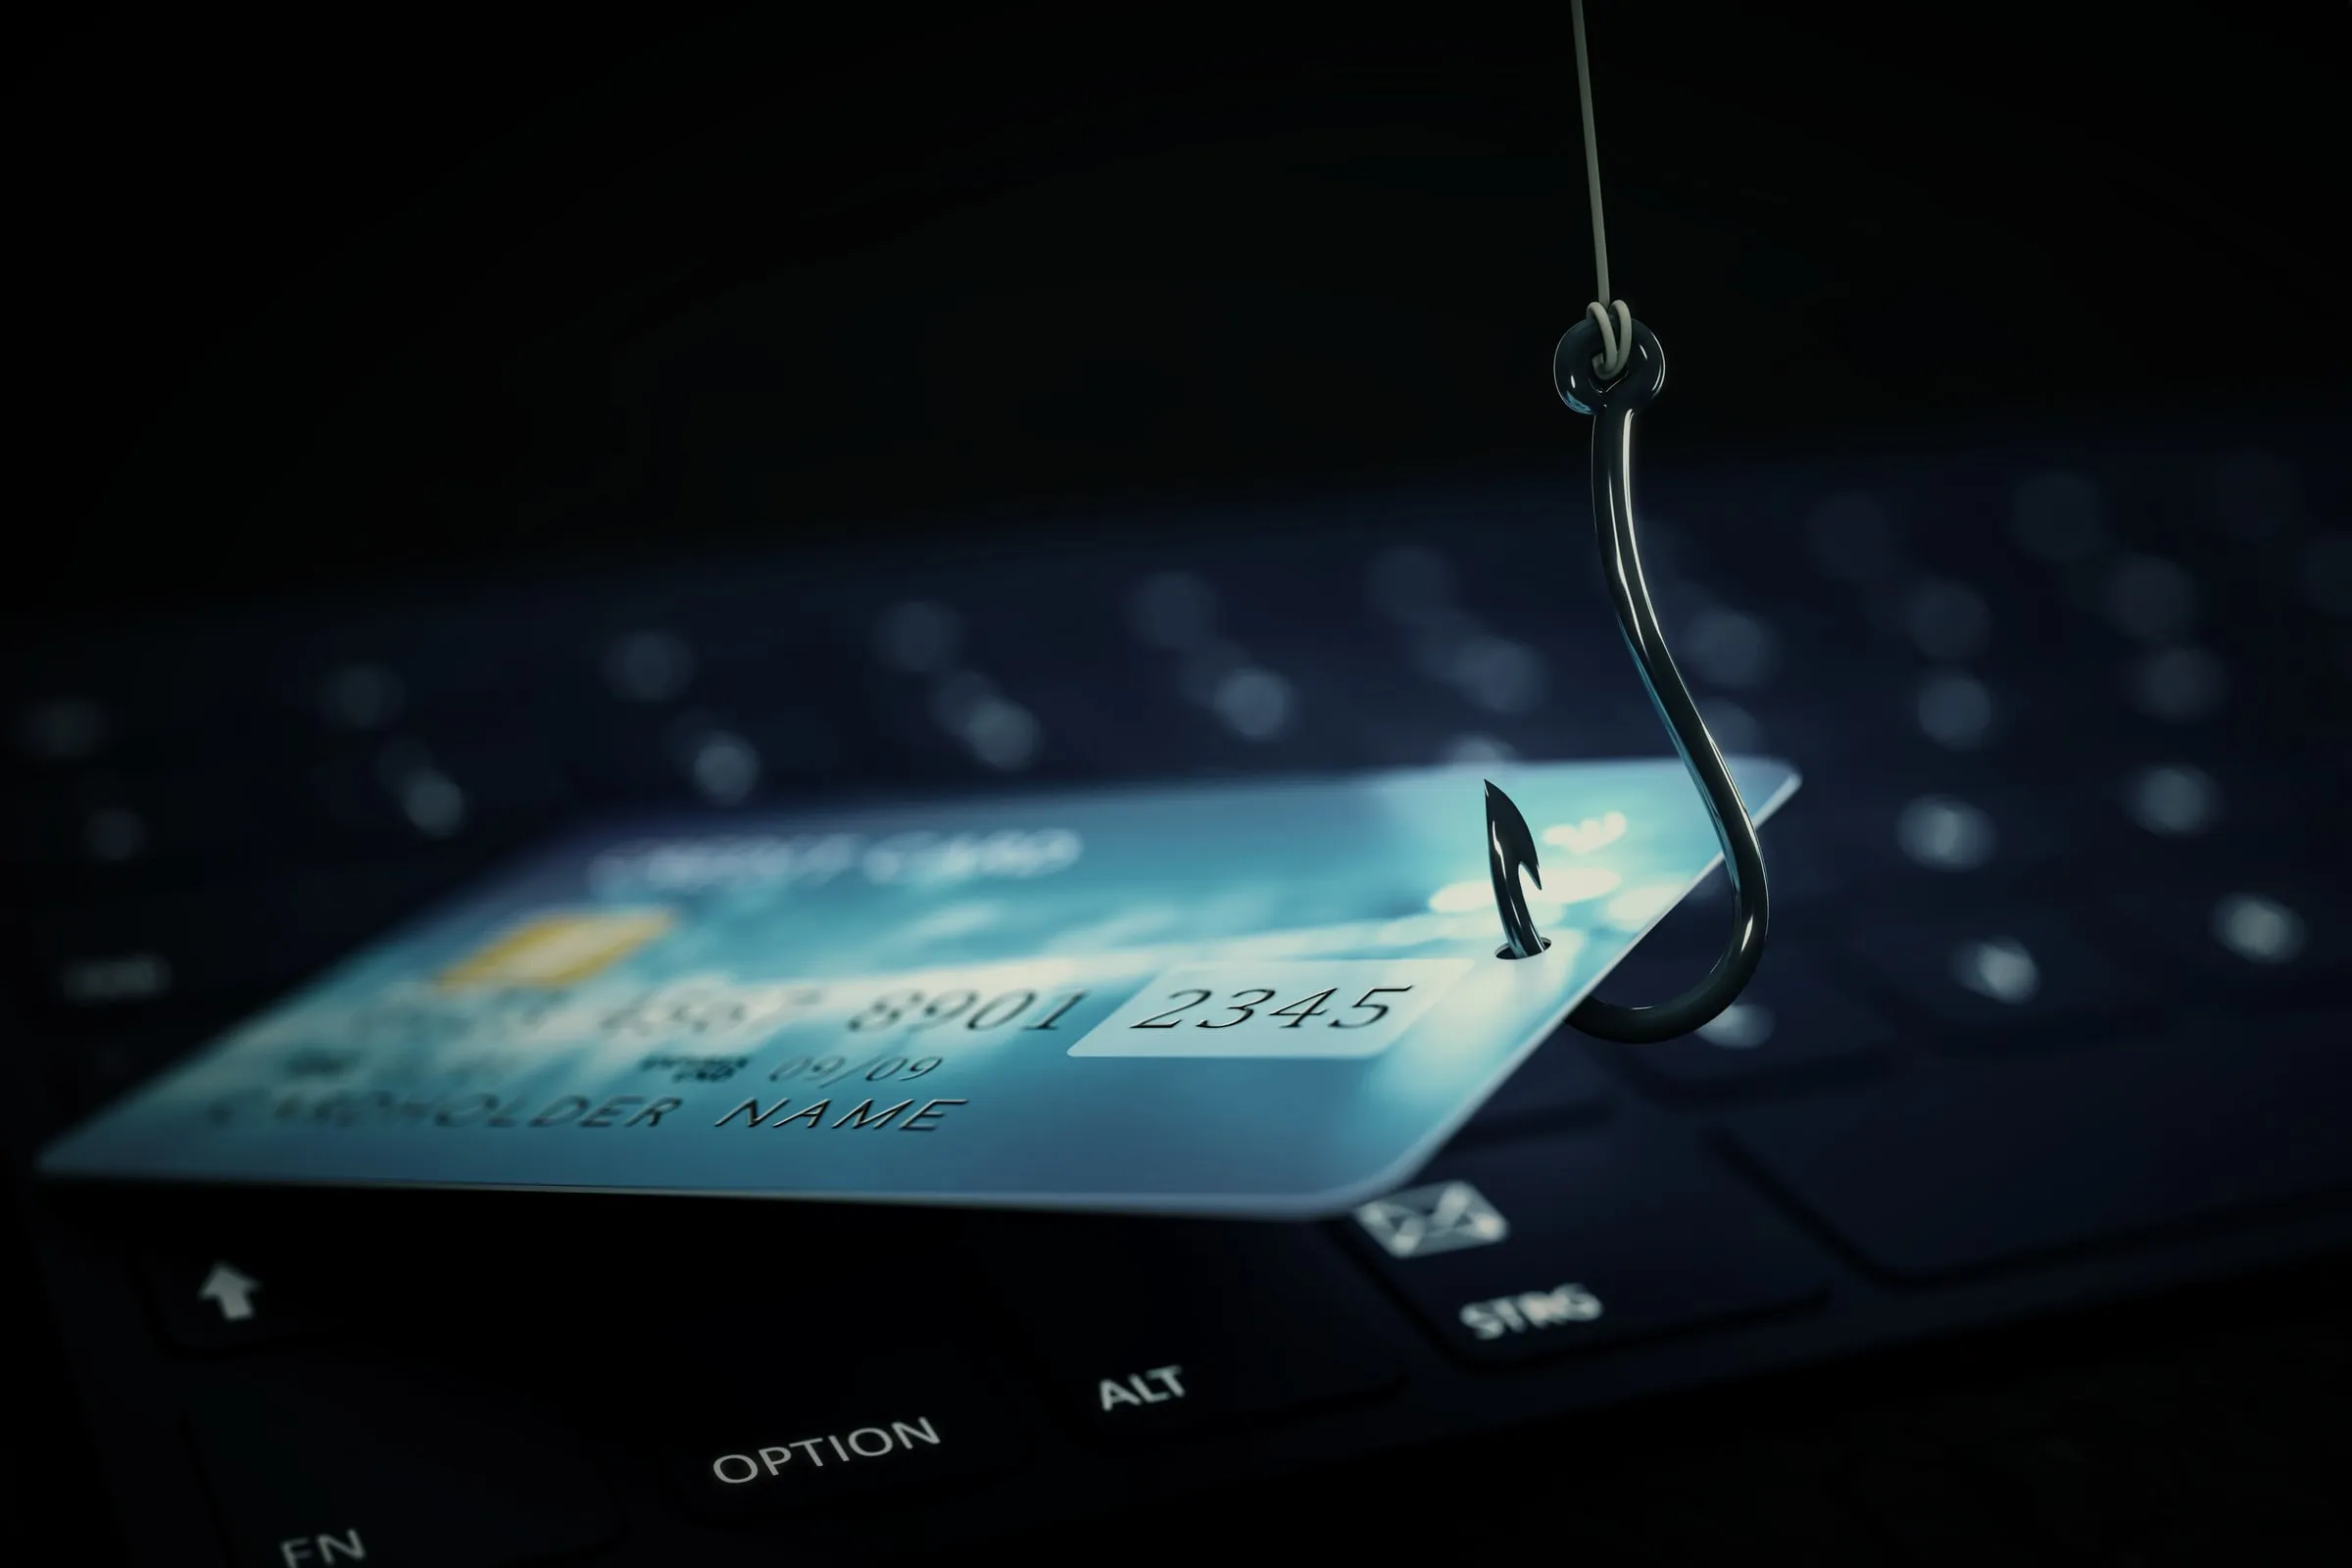
Phishing ist der Versuch, per täuschend echter Nachricht an Zugangsdaten oder Geld zu kommen oder Schadsoftware einzuschleusen. Der Name kommt vom “Fischen” mit ausgeworfenem Köder. Die E-Mail ist dafür nach wie vor der Hauptkanal, aus einem einfachen Grund: Sie erreicht jeden Betrieb, jede Verwaltung und jeden Posteingang, tausendfach am Tag und zum Preis von fast nichts. Beim Phishing-Schutz für Unternehmen lautet die entscheidende Frage deshalb nicht, ob gefährliche Mails kommen, sondern wie viele davon je ein Postfach erreichen. Wie groß die Gefahr ist, zeigt eine Analyse des Sicherheitslabors von Hornetsecurity über 25 Milliarden geschäftliche E-Mails: Rund 40 Prozent davon waren unerwünscht, ein Teil davon nicht nur lästig, sondern bösartig.
> Der beste Phishing-Schutz ist der, den niemand bemerkt: Die gefährliche Mail kommt gar nicht erst an.
 Passende LeistungBackup & IT-Sicherheit →
Warum der Blick des Mitarbeiters nicht mehr reicht
+
Jahrelang lautete der Standardrat: Achten Sie auf Rechtschreibfehler und seltsame Absender. Dieser Rat ist überholt. Aktuelle Phishing-Mails sind sprachlich sauber, übernehmen Logos und Signaturen fehlerfrei und beziehen sich auf echte Vorgänge, etwa als angebliche Antwort auf eine tatsächlich existierende Bestellung. Mit KI-Werkzeugen kostet ein perfekter deutscher Text die Angreifer nur noch Sekunden.
Dazu kommen Tricks, die den klassischen Filter umgehen: Der gefährliche Link versteckt sich in einem QR-Code, den das Opfer mit dem privaten Handy scannt, außerhalb jedes Firmenschutzes. Oder der Anhang ist ein harmlos wirkendes Office-Dokument, dessen Schadfunktion erst beim Öffnen nachgeladen wird. Schulung bleibt wichtig, gerade für den Umgang mit Zahlungsanweisungen. Aber die Hauptlast muss Technik tragen, die vor dem Postfach sitzt.
Wer den Schutz allein auf die Aufmerksamkeit der Belegschaft baut, verlangt von jedem Mitarbeiter an jedem Tag hundertprozentige Trefferquote. Die Angreifer brauchen nur eine einzige Unachtsamkeit.
Die Blackbox: Wie eine Sandbox verdächtige Post prüft
+
Moderne E-Mail-Sicherheit arbeitet mehrstufig. Die vorderen Stufen kennen die Klassiker: Absender-Reputation, Signaturprüfung, bekannte Schadmuster. Spannend wird die letzte Stufe, die Sandbox: Verdächtige Anhänge werden in einer isolierten, virtuellen Umgebung geöffnet, einer Art Blackbox, in der die Datei glaubt, auf einem echten Arbeitsplatz zu laufen. Dort beobachtet das System mit hunderten Verhaltenssensoren, was der Anhang wirklich tut: Versucht er, Dateien zu verändern, Verbindungen aufzubauen, sich zu verstecken? Bei unserem Partner Hornetsecurity arbeiten über 500 solcher Sensoren, inklusive QR-Code-Analyse in Bildern. Fällt die Datei durch, wird die Mail gar nicht erst zugestellt.
Das Prinzip hat einen entscheidenden Vorteil: Es erkennt auch Schädlinge, die noch in keiner Datenbank stehen, weil nicht nur das Aussehen geprüft wird, sondern auch das Verhalten.
Und weil Angreifer wissen, dass Sandboxen existieren, prüfen ihre Schädlinge zuerst, ob sie beobachtet werden, weshalb gute Sandboxen sich wiederum als echte Arbeitsplätze tarnen. Dieses Katz-und-Maus-Spiel läuft beim Anbieter, nicht in Ihrem Haus: Der Filter wird dort täglich weiterentwickelt, ohne dass bei Ihnen jemand Hand anlegen muss. Genau dieselbe Idee, die in modernen Firewalls den Netzwerkverkehr schützt, angewendet auf den Posteingang.
Was guter Phishing-Schutz für Unternehmen noch können sollte
+
Aus der Praxis in Betrieben und Verwaltungen der Region vier Punkte, die über den reinen Filter hinausgehen:
- Betrugserkennung für die Chef-Masche: Angebliche Mails der Geschäftsleitung (“Überweisen Sie dringend…”) enthalten keinen Anhang und keinen Link, nur Sprache. Gute Systeme erkennen solche Muster und Absender-Fälschungen trotzdem.
- Quarantäne mit Selbstbedienung: Aussortierte Mails landen in einer Quarantäne, die Mitarbeiter selbst einsehen können. So geht nichts Wichtiges verloren, ohne dass jeder Fehlalarm ein Ticket wird.
- Weiterbetrieb bei Serverausfall: Fällt der eigene Mail-Server aus, hält der vorgelagerte Dienst die Post vor und stellt nach, statt Mails abzuweisen.
- Der Notanker Backup: Kommt trotz allem etwas durch und richtet Schaden an, entscheidet die Datensicherung über die Folgen. Wie ein belastbares Konzept aussieht, zeigt der Beitrag zur 3-2-1-Regel.
Der Mensch bleibt die letzte Verteidigungslinie
+
So viel die Technik abfängt, ein Rest kommt durch, und für diesen Rest braucht es eine gute Vorbereitung. Drei Bausteine haben sich bewährt:
- Realistische Übungen: Simulierte Phishing-Mails zeigen ohne Schaden, wo die Belegschaft steht, und trainieren den prüfenden Blick besser als jede Folienschulung. Wichtig ist die Kultur dahinter: Wer klickt, bekommt Hilfe, keinen Pranger.
- Feste Regeln für Geld und Zugangsdaten: Zahlungsanweisungen und Kontoänderungen werden grundsätzlich über einen zweiten Kanal bestätigt, per Rückruf unter der bekannten Nummer, nie über die Kontaktdaten aus der Mail selbst. Diese eine Regel stoppt die Chef-Masche zuverlässiger als jede Software.
- Ein einfacher Meldeweg: Verdächtige Mail? Ein Klick oder eine Weiterleitung an eine bekannte Adresse, und die IT schaut drauf. Je leichter das Melden, desto früher fliegen Kampagnen auf, oft bevor der zweite Kollege dieselbe Mail öffnet.
Technik vor dem Postfach, klare Regeln dahinter und ein kurzer Draht zur IT: In dieser Kombination verliert Phishing seinen Schrecken, ohne dass jemand in Dauerangst vor dem eigenen Posteingang arbeiten muss.
Aufwand und Nutzen: eine ehrliche Einordnung
+
Die gute Nachricht zum Schluss: Vorgelagerte E-Mail-Sicherheit ist eine der günstigsten Schutzschichten überhaupt. Sie wird pro Postfach und Monat lizenziert, typischerweise für den Preis von ein bis zwei Tassen Kaffee, braucht keine eigene Hardware und ist in wenigen Stunden eingerichtet: Der Mailfluss wird über den Filterdienst geleitet, die Regeln werden auf den Betrieb abgestimmt, fertig. Verglichen mit dem Schaden eines einzigen erfolgreichen Angriffs, von der Ransomware-Verschlüsselung bis zur ausgeleiteten Überweisung, ist das die vielleicht beste Rendite im ganzen IT-Budget.
Als Hornetsecurity-Partner richten wir den Phishing-Schutz für Unternehmen und Verwaltungen im Rahmen unserer Leistung Backup & IT-Sicherheit ein und betreuen ihn im Wartungsvertrag: Regeln pflegen, Quarantäne im Blick, Auffälligkeiten melden. Wenn Sie wissen wollen, was aktuell alles in Ihrem Posteingang landet und was besser davor hängen bleiben sollte: Wir schauen es uns an.